סוכן שפותח לעצמו חשבון: הרשמה עצמית לסביבת הניסוי (sandbox) של שַׁגֵּר, ואיך אדם לוקח בעלות
איך סוכן AI נרשם לְשַׁגֵּר בלי עזרה אנושית: קריאת POST אחת לנתיב agent/signup, מה מותר בסביבת sandbox, מה חסום עד אישור, ואיך אדם מאשר את הבעלות ובוחר אם לאפשר פרסום.
7 דק׳ קריאה
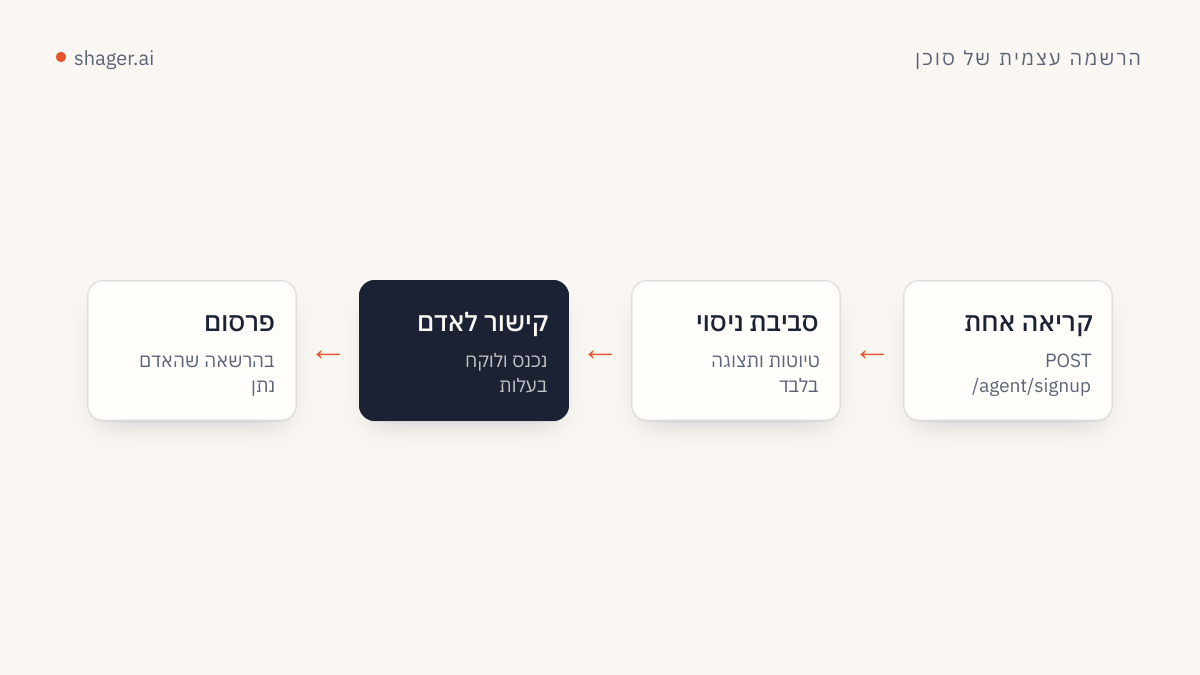
סוכן AI יכול לפתוח לעצמו גישה לְשַׁגֵּר עם בקשת POST אחת לכתובת https://app.shager.ai/api/v1/agent/signup, כשהשדה היחיד שחובה לשלוח הוא agent_name. בתשובה הוא מקבל מפתח API, קישור אישור (claim_url) וכתובות לשרת MCP ולממשק REST. עם המפתח הזה הוא יכול מיד ליצור סביבות עבודה, להעלות מדיה ולהכין טיוטות, אבל לא לתזמן, לא לפרסם ולא לפנות ללקוחות, עד שאדם פותח את קישור האישור, נכנס לְשַׁגֵּר ולוקח בעלות.
הרעיון מאחורי זה פשוט. סוכנים עובדים מהר יותר מבני אדם, וחבל שיחכו יומיים עד שמישהו יפתח חשבון וייצור מפתח. מצד שני, פרסום בשם עסק הוא פעולה שאדם צריך לאשר. ההרשמה העצמית מאפשרת לסוכן להתחיל את העבודה, ומשאירה את ההחלטה החשובה אצל אדם. זו לא פשרה בין מהירות לבטיחות, אלא חלוקת עבודה: הסוכן עושה את מה שאפשר לבטל, והאדם מחליט על מה שאי אפשר.
איך נראית ההרשמה?
הבקשה המלאה, עם כל השדות האופציונליים:
curl -s -X POST https://app.shager.ai/api/v1/agent/signup \
  -H "Content-Type: application/json" \
  -d '{
    "agent_name": "Acme marketing agent (Claude Code)",
    "contact_email": "dana@acme.co.il",
    "organization_name": "Acme",
    "purpose": "Prepare weekly Reels and Shorts drafts for 24 branch pages"
  }'
לכל שדה יש תפקיד:
| שדה | חובה | למה הוא משמש |
|---|---|---|
agent_name |
כן | מזהה את הסוכן. כדאי שיהיה ברור לאדם שמאשר, למשל שם הלקוח והכלי |
contact_email |
לא | האדם שהסוכן עובד בשבילו. הוא מקבל את קישור האישור |
organization_name |
לא | שם הארגון שייווצר |
purpose |
לא | הסבר קצר בשביל האדם שיאשר, מה הסוכן מתכוון לעשות |
השדה purpose נראה כמו פרט שולי, אבל הוא נועד בדיוק לאדם שמחליט אם לאשר. "Prepare weekly drafts for 24 branch pages" אומר הרבה יותר מ "marketing". שווה לכתוב בהנחיות של הסוכן שימלא אותו בצורה ספציפית.
מה חוזר בתשובה?
התשובה, כמו כל תשובה של שַׁגֵּר, עטופה באובייקט data. השדות:
| שדה | מה זה |
|---|---|
data.api_key |
מפתח API. מוצג פעם אחת בלבד |
data.claim_url |
הקישור שאדם פותח כדי לאשר ולקחת בעלות |
data.mcp_url |
כתובת שרת MCP |
data.api_base |
כתובת הבסיס של ממשק REST API |
data.openapi_url |
מפרט OpenAPI |
data.expires_at |
מתי סביבת sandbox תפוג אם אף אחד לא יאשר אותו |
הכלל הכי חשוב כאן: המפתח מוצג פעם אחת. סוכן שלא שומר אותו מיד, למשל במשתנה סביבה או בכספת סודות, יצטרך להירשם מחדש. וסוכן שמדפיס אותו ללוג פתוח חושף אותו לכל מי שקורא את הלוג. בעבודה עם Claude Code, למשל, הייתי מורה לסוכן לכתוב את המפתח לקובץ .env שמופיע בקובץ .gitignore ולא להציג אותו בצ'אט.
מה מותר בסביבת sandbox ומה לא?
| מותר לפני אישור | חסום עד שאדם מאשר |
|---|---|
| ליצור עד 5 סביבות עבודה | לתזמן או לפרסם פוסטים |
| להעלות מדיה מכתובת URL | ליצור קישורי חיבור ללקוחות |
| ליצור טיוטות | לשלוח בקשות אישור ללקוחות |
| לקרוא ולרשום כל מה שקיים |
החלוקה הזו לא מקרית. כל מה שמותר הוא עבודה פנימית שאפשר למחוק בלי נזק. כל מה שחסום הוא פעולה שיוצאת החוצה: פוסט שעולה לעמוד אמיתי, קישור שנשלח ללקוח, מייל אישור שמגיע למישהו מחוץ לארגון. אם הסוכן מנסה פעולה חסומה, הוא מקבל שגיאה עם הקוד sandbox_unclaimed, וסוכן מנומס מבין מזה שהגיע הזמן לבקש מהאדם לאשר.
מגבלות שכדאי להכיר
sandbox שלא אושר פג אחרי 7 ימים. אפשר לבצע עד 5 הרשמות בשעה מאותה כתובת. ומכיוון שהמפתח עובד גם מול ממשק REST וגם מול שרת MCP, חלה עליו המגבלה הרגילה של 120 בקשות בדקה.
איך האדם יודע שזה באמת הסוכן שלו?
שאלה טובה, כי קישור אישור שמגיע במייל הוא בדיוק הדבר שאנשים זהירים לא לוחצים עליו סתם. שלושה דברים עוזרים. הראשון הוא שהקישור מגיע לכתובת שהסוכן מסר בשדה contact_email, וגם הסוכן עצמו מציג אותו בשיחה, כך שאפשר להשוות. השני הוא לשאול את הסוכן מה הוא שלח בשדות agent_name וגם purpose, ולוודא שזה תואם למה שביקשתם ממנו. אם משהו לא מסתדר, פשוט לא מאשרים, וסביבת sandbox תפוג מעצמה. השלישי הוא שגם אחרי האישור, כל פעולה של הסוכן נרשמת ביומן הביקורת, ומפתח שמתנהג בצורה לא צפויה מבטלים בלחיצה.
איך אדם לוקח בעלות?
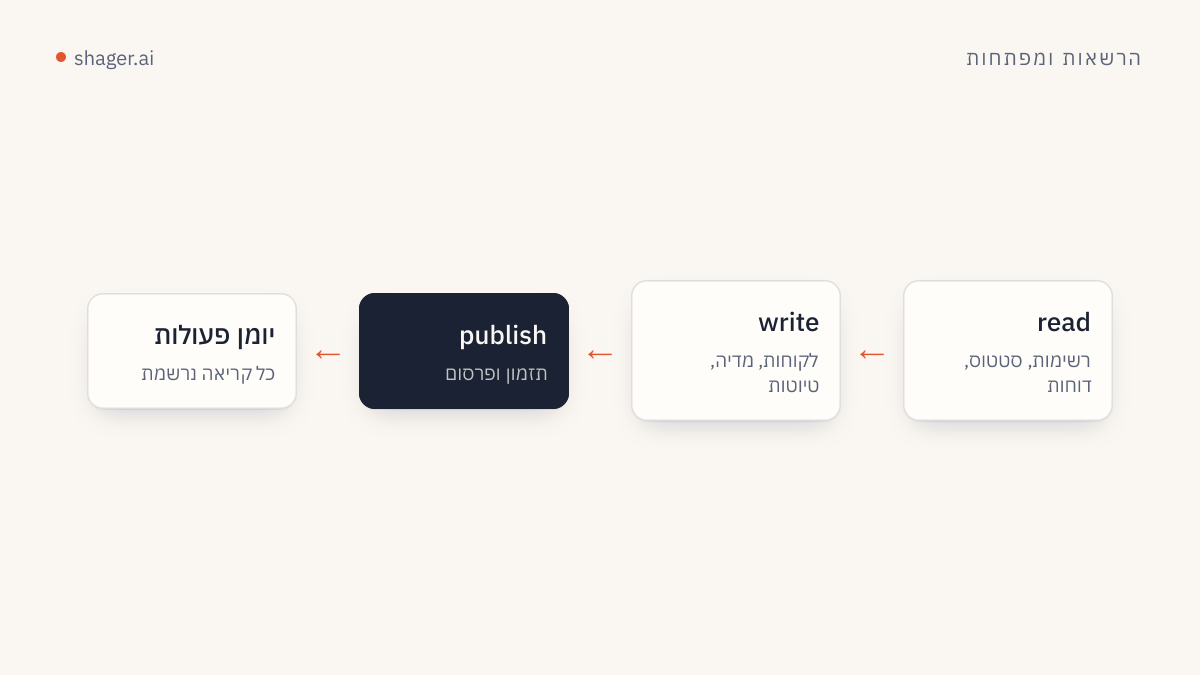
האדם פותח את claim_url, נכנס לְשַׁגֵּר עם החשבון שלו (או פותח חשבון), ומאשר. בשלב הזה הוא מחליט דבר אחד חשוב: האם המפתח של הסוכן יקבל גם הרשאת publish, כלומר יוכל לתזמן ולפרסם בעצמו.
שתי התשובות לגיטימיות. "לא" אומר שהסוכן ממשיך להכין טיוטות, ומעכשיו יכול גם לשלוח לקוחות לאישור וליצור קישורי חיבור, אבל אדם בצוות מתזמן. "כן" אומר שהסוכן יכול להשלים את כל המחזור לבד. ההמלצה שלנו לרוב הסוכנויות היא להתחיל עם "לא", לעבור על שבועיים של טיוטות, ורק אז להוסיף הרשאה. את זה עושים במסך הסוכנים בכתובת https://app.shager.ai/dashboard/agents, שבו גם רואים את יומן הביקורת של כל קריאה, ושם גם מבטלים מפתחות.
באישור האדם הופך לבעלים של סביבת sandbox, ומה שהסוכן כבר הכין בו, סביבות עבודה, מדיה וטיוטות, מחכה לו שם.
איך כותבים את זה בהנחיות של הסוכן?
הנה קטע הנחיות שאפשר להדביק לסוכן, או להכניס לתוך skill:
If you have no Shager API key:
1. POST https://app.shager.ai/api/v1/agent/signup with agent_name,
   contact_email of the human you work for, and a specific purpose.
2. Save data.api_key to the secret store immediately. Never print it.
3. Tell the human: "I opened a Shager sandbox. Please open this link
   to review and claim it: <claim_url>. It expires on <expires_at>."
4. Until claimed, only create workspaces, upload media and create drafts.
5. If you get sandbox_unclaimed, stop and remind the human to claim.
המתכון הזה, בגרסה מפורטת יותר, מתפרסם גם בקובץ /auth.md, קובץ שנכתב במיוחד כדי שסוכנים יקראו אותו. סוכן שמגיע לְשַׁגֵּר בלי הכנה יכול למצוא אותו לבד, דרך llms.txt או דרך עמוד הסוכנים.
למה לא פשוט לתת לסוכן מפתח מוכן?
לפעמים זה באמת עדיף. אם כבר יש לכם חשבון בְּשַׁגֵּר, אדם יוצר מפתח במסך הסוכנים, בוחר הרשאות ונותן לסוכן. זה המסלול הרגיל, והוא מוסבר במדריכים לחיבור Claude Code וגם Cursor.
ההרשמה העצמית שימושית בשלושה מצבים: כשמתחילים פרויקט חדש ועוד אין חשבון, כשסוכן עובד עבור מישהו שעדיין לא הכיר את שַׁגֵּר, וכשרוצים שהסוכן יכין סביבת עבודה שלמה עם טיוטות לפני שאדם משקיע בה זמן. במקרה האחרון האדם מקבל קישור, פותח, ורואה עבודה מוכנה במקום מסך ריק. גם הניסיון החינמי של 14 יום לא דורש כרטיס אשראי, כפי שמופיע בעמוד המחירים.
הצעד הבא, אחרי שסביבת sandbox אושרה, הוא לחבר חשבונות אמיתיים. הסוכן יוצר קישור חיבור עם create_connect_link, האדם או הלקוח פותחים אותו ומחברים את הפייסבוק, האינסטגרם או היוטיוב שלהם, ומשם הטיוטות יכולות לצאת לדרך.
שאלות נפוצות
מה קורה לעבודה של הסוכן אם אף אחד לא מאשר?
אחרי 7 ימים סביבת sandbox פגה. הטיוטות והמדיה שנוצרו בו לא עוברות לשום מקום, ולכן אם הסוכן הכין משהו שחשוב לכם, כדאי לאשר לפני תאריך התפוגה שמופיע בשדה expires_at.
האם הסוכן יכול לאשר את עצמו?
לא. האישור דורש אדם שנכנס לְשַׁגֵּר דרך claim_url עם חשבון משלו. זו בדיוק הנקודה שבה אדם מחליט אם הסוכן יוכל לפרסם, ואין דרך לעקוף אותה דרך ממשק API.
אפשר לשנות אחר כך את ההרשאות שנבחרו באישור?
כן. במסך הסוכנים בְּשַׁגֵּר אפשר לבטל את המפתח וליצור מפתח חדש עם הרשאות אחרות, כולל הוספה או הסרה של publish. הסוכן פשוט מקבל את המפתח החדש.