עשרה כללי בטיחות לסוכן AI שמפרסם לעשרות חשבונות
לפני שנותנים לסוכן הרשאת פרסום לעשרות חשבונות, צריך כללים ברורים: הרשאה מינימלית, פיזור בזמן, ניסוח שונה לכל חשבון, בדיקת מדיה, מתג עצירה ויומן ביקורת.
8 דק׳ קריאה
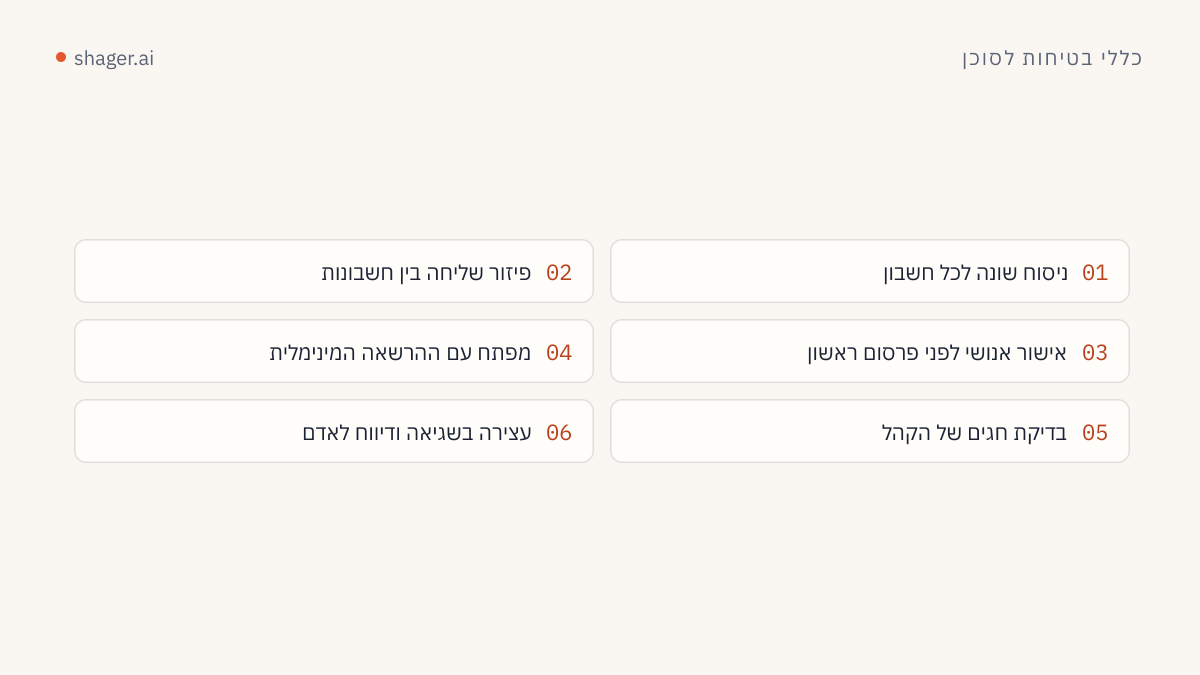
סוכן AI שמפרסם בהיקף צריך לעבוד לפי כללים קשיחים, לא לפי שיקול דעת. הכללים החשובים ביותר הם הרשאה מינימלית, פיזור הפרסום בזמן, ניסוח שונה לכל חשבון, בדיקה של כל פוסט מול חוקי הרשת, ומתג עצירה שאדם יכול להפעיל בכל רגע. מה שמשותף לכולם הוא שהם נאכפים על ידי המערכת, ולא תלויים בכך שהסוכן יזכור אותם.
הכללים כאן מבוססים על מה שהרשתות עצמן כותבות במדיניות שלהן, ועל מה שראיתי משתבש כשסוכנויות עוברות מפרסום ידני לפרסום אוטומטי. הם לא מבטיחים שאף חשבון לא ייחסם, כי אף אחד לא יכול להבטיח את זה. הם כן מצמצמים מאוד את הסיכון.
מה הרשתות אומרות בפועל
לפני הכללים, כדאי לדעת על מה מדובר. שלוש נקודות מתוך המדיניות הרשמית:
- Meta אוסרת במדיניות הספאם שלה פרסום, שיתוף או מעורבות בתדירות גבוהה מאוד, ידנית או אוטומטית, ומציינת שגם חשבונות שפועלים בתדירות נמוכה יותר עלולים להיות מוגבלים אם יש סימנים נוספים, כמו פרסום של תוכן חוזר.
- אינסטגרם מגבילה כל חשבון למאה פוסטים שפורסמו דרך API בחלון נע של 24 שעות, לפי התיעוד של Content Publishing. קרוסלה נספרת כפוסט אחד.
- YouTube אוסרת במדיניות הספאם שלה שימוש בכלים אוטומטיים או בכלי AI כדי לייצר כמויות גדולות של תוכן דומה עם שינויים מינימליים, והמדיניות חלה גם על רשתות מתואמות של ערוצים.
המסקנה פשוטה: הרשתות לא אוסרות אוטומציה. הן אוסרות התנהגות שנראית כמו הצפה ושכפול. הכללים שלמטה נועדו לוודא שהסוכן שלכם לא נראה כך, כי הוא באמת לא עושה את זה.
עשרת הכללים
1. הרשאה מינימלית לכל מפתח
לכל מפתח API בְּשַׁגֵּר יש שלוש הרשאות אפשריות: read, write וגם publish. סוכן שמכין דוחות לא צריך יותר מקריאה. סוכן שמכין טיוטות צריך כתיבה. הרשאת פרסום ניתנת רק אחרי תקופת הרצה, ולסביבת עבודה אחת בכל פעם. סוכן בלי publish פשוט לא יכול לתזמן, וזו ההגנה הכי חזקה שיש.
2. ארגז חול לפני הכל
סוכן שנרשם לבד לְשַׁגֵּר עובד בארגז חול: הוא יכול ליצור טיוטות, להעלות מדיה ולקרוא, אבל לא לתזמן, לא לפרסם, לא ליצור קישורי חיבור ולא לשלוח בקשות אישור. רק אדם שתובע את הסביבה מחליט אם המפתח מקבל גם הרשאת פרסום. ארגז חול שלא נתבע פג אחרי שבעה ימים. את הפרטים תמצאו במתכון ההרשמה לסוכנים.
3. פיזור בזמן בין חשבונות
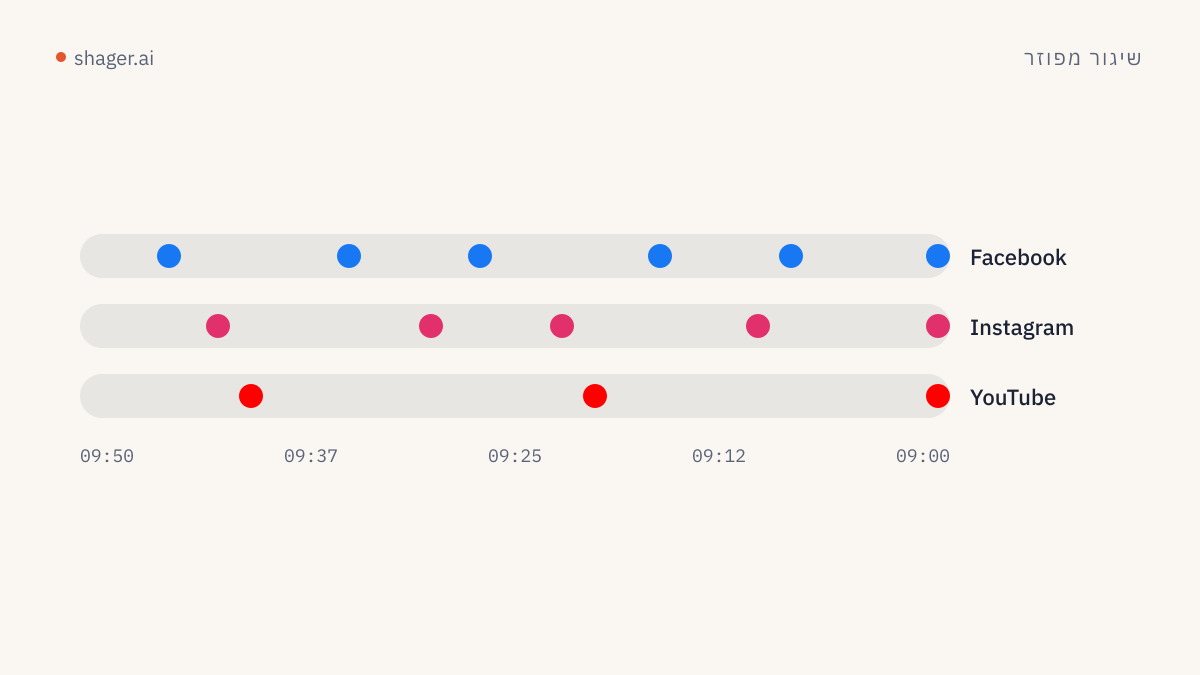
שישים פוסטים שיוצאים באותה שנייה נראים כמו בוט, כי זה מה שהם. בְּשַׁגֵּר השדה stagger_seconds קובע המתנה אקראית בין חשבונות של אותה רשת, וברירת המחדל היא בין 30 שניות לדקה וחצי. לקמפיינים גדולים במיוחד אפשר להגדיל את הטווח. אל תקטינו אותו לאפס כדי "לחסוך זמן".
4. ניסוח שונה לכל חשבון
זה הכלל שהכי הרבה סוכנויות מדלגות עליו, והוא הכי חשוב מול מדיניות של תוכן חוזר. השדה per_channel בפעולה create_post מאפשר כיתוב, תגובה ראשונה ופורמט שונים לכל חשבון. השינוי צריך להיות אמיתי: פתיחה אחרת, פרט מקומי, ניסוח אחר של הקריאה לפעולה. החלפת מילה אחת לא נחשבת. הרחבתי על זה במאמר על גיוון כיתובים עם AI.
5. מטא דאטה מלא לכל וידאו
כשהסוכן מעלה וידאו עם upload_media_from_url, הוא צריך לשלוח גם width, height וגם duration_ms. בלי זה אי אפשר לוודא מראש שהסרטון מתאים לפורמט Reel, Short או Story. סרטון שנדחה אחרי שכבר התחיל להתפרסם בחלק מהחשבונות הוא בדיוק סוג הבלגן שרוצים למנוע.
6. טיוטה לפני תזמון, תמיד
גם סוכן עם הרשאת פרסום צריך ליצור קודם טיוטה, לבדוק אותה עם get_post, ורק אחר כך לתזמן עם schedule_post. אפשר ליצור פוסט מתוזמן בקריאה אחת עם schedule_at, אבל לקמפיינים גדולים אני ממליץ על שני שלבים. זה נותן נקודה שבה אדם או סוכן נוסף יכול לעצור.
7. כבוד למגבלת הקריאות
המגבלה בממשק API של שַׁגֵּר היא 120 בקשות לדקה לכל מפתח. סוכן שמקבל שגיאה צריך להאט ולנסות שוב אחרי המתנה, לא לירות מחדש מיד. סוכן שמנסה לעקוף מגבלה עם כמה מפתחות במקביל עושה בדיוק את הדבר הלא נכון.
8. מתג עצירה מוכן מראש
לפני כל קמפיין גדול, צריך לדעת איך עוצרים אותו. בְּשַׁגֵּר cancel_post מבטל פוסט מתוזמן שעוד לא התחיל להתפרסם, והוא חוזר להיות טיוטה מאושרת. ואם הבעיה היא בסוכן עצמו, מבטלים את המפתח בלוח הבקרה של הסוכנים. כתבו את הנוהל, ותוודאו שיותר מאדם אחד יודע אותו.
9. יומן ביקורת שמישהו קורא
כל קריאה של סוכן נרשמת ביומן ביקורת בלוח הבקרה. יומן שאף אחד לא קורא הוא קישוט. קבעו מישהו שעובר עליו פעם בשבוע ומחפש קריאות לסביבות לא צפויות, כשלים חוזרים ושינויים חריגים בכמות.
10. רשימת נושאים אסורים
יש תוכן שסוכן לא מפרסם לבד, אף פעם: תגובה לאירוע ביטחוני או חדשותי, תוכן בימי זיכרון, הבטחות משפטיות או רפואיות, ושינויי מחיר שלא אושרו בכתב. הרשימה הזו צריכה להיות חלק מההנחיות הקבועות של הסוכן, ובשבועות רגישים אדם עובר על כל מה שמתוזמן.
רצף מומלץ לקמפיין גדול
כך נראה קמפיין לשישים חשבונות כשכל הכללים מופעלים:
1. list_channels(workspace_id)         בודקים שכל החשבונות פעילים
2. upload_media_from_url(..., width, height, duration_ms)
3. create_post(workspace_id, caption, group_ids, media_ids,
               per_channel: [ניסוח שונה לכל חשבון],
               cta_url, campaign, stagger_seconds: [45, 120])
4. get_post(workspace_id, post_id)     בודקים את המצב לכל חשבון
5. request_approval(...)               אם הסביבה דורשת אישור לקוח
6. schedule_post(workspace_id, post_id, schedule_at)
7. list_posts(workspace_id, status: "FAILED")  אחרי הפרסום
השלב השביעי חשוב כמו הראשון. סוכן שמפרסם ולא בודק מה נכשל משאיר חורים שאף אחד לא יודע עליהם.
מה שַׁגֵּר עושה בלי שהסוכן יצטרך לבקש
חלק מההגנות לא תלויות בסוכן בכלל. שַׁגֵּר מפרסם רק דרך הממשקים הרשמיים של הרשתות, בלי כלים לא רשמיים ובלי לחקות התנהגות של משתמש. כל פוסט נבדק מול החוקים של הרשת שאליה הוא יוצא לפני שהוא נשלח, והשליחה מתפזרת בין חשבונות כברירת מחדל. בסביבה שדורשת אישור לקוח, ניסיון לתזמן פוסט שלא אושר נכשל.
המטרה של המבנה הזה היא שגם סוכן שקיבל הנחיה גרועה יתקל בקיר לפני שהוא מזיק. ההנחיות הטובות הן השכבה השנייה, לא הראשונה. את הצד של אישור אנושי פירטתי במאמר על נקודת העצירה לפוסטים של סוכן, ואת הבסיס הכללי לפרסום בהיקף בלי חסימות במדריך להימנעות מחסימות ספאם.
שאלות נפוצות
האם פרסום דרך סוכן AI מסכן את החשבונות יותר מפרסום ידני?
לא בהכרח. הרשתות מגבילות התנהגות של הצפה ושכפול, לא את הכלי שבו משתמשים. סוכן שמפרסם דרך ממשקים רשמיים, עם פיזור בזמן וניסוח שונה לכל חשבון, יכול להיות עקבי ובטוח יותר מאדם שמעתיק ומדביק את אותו טקסט בשישים עמודים.
כמה פוסטים ביום מותר לפרסם בחשבון אינסטגרם דרך API?
לפי התיעוד הרשמי של Meta, חשבון מוגבל למאה פוסטים שפורסמו דרך API בחלון נע של 24 שעות, וקרוסלה נספרת כאחד. זו תקרה טכנית, לא המלצה. לרוב העסקים קצב סביר רחוק מאוד ממנה.
מה עושים אם סוכן התחיל לפרסם משהו שגוי?
מבטלים עם cancel_post את כל מה שעוד לא התחיל להתפרסם, ואם צריך מבטלים את המפתח בלוח הבקרה. אחר כך בודקים ביומן הביקורת מה הסוכן עשה, ומוחקים ידנית ברשת עצמה פוסטים שכבר יצאו.
את הכללים האלה כדאי להכניס ישירות להנחיות הקבועות של הסוכן, כחלק מהסקיל שהוא עובד לפיו. איך בונים סקיל כזה מוסבר במדריך לבניית סקיל של Claude לְשַׁגֵּר.