שַׁגֵּר וגם ChatGPT: למה המחבר עוד לא עובד, ואילו שלוש דרכים כן עובדות היום
ChatGPT מתחבר לשרתי MCP רק עם OAuth או בלי אימות, וְשַׁגֵּר עובד היום עם מפתח API. הסבר כן על הפער, ושלוש דרכים מעשיות לעבוד עם מודלים של OpenAI וְשַׁגֵּר כבר עכשיו.
6 דק׳ קריאה
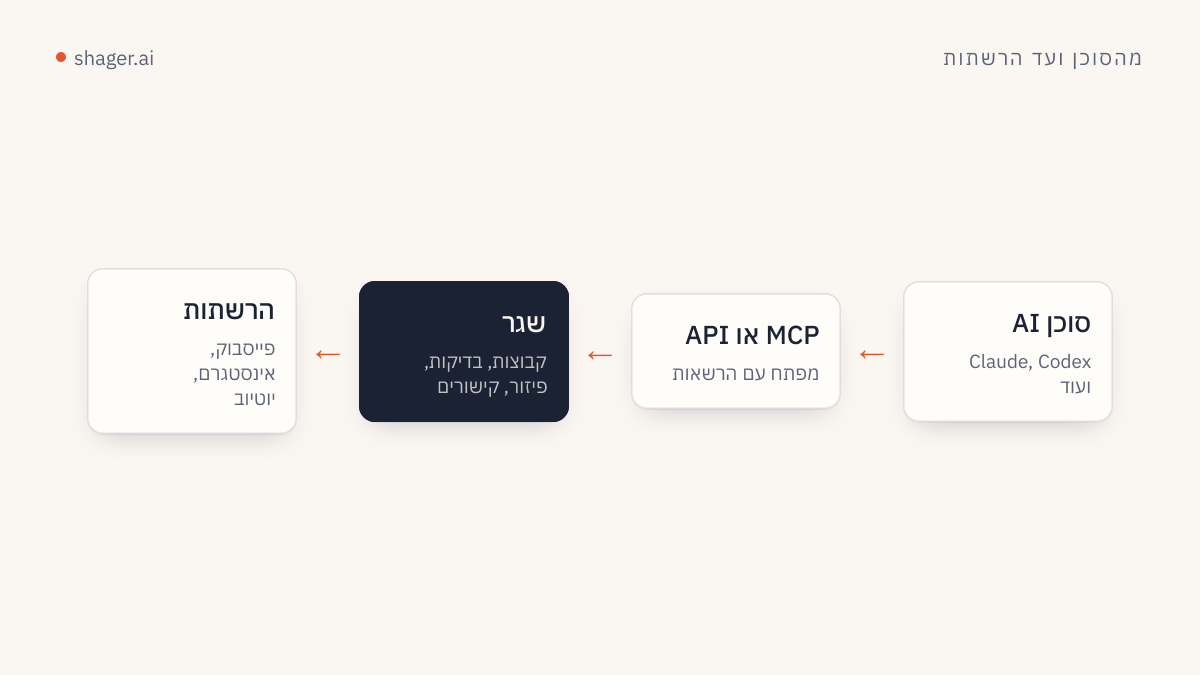
נכון להיום אי אפשר לחבר את שַׁגֵּר כמחבר (app) בתוך ChatGPT. הסיבה פשוטה: ChatGPT מתחבר לשרתי MCP עם OAuth או בלי אימות בכלל, ולא יודע לשלוח מפתח API בכותרת, וְשַׁגֵּר מאמת סוכנים היום במפתח API בכותרת Authorization. התחברות OAuth לשרת MCP של שַׁגֵּר נמצאת בפיתוח. עד שהיא תעלה, יש שלוש דרכים שעובדות: Codex CLI של OpenAI, ממשק Responses API עם כלי MCP מרוחק, או קוד שקורא לממשק REST API של שַׁגֵּר.
המאמר הזה נכתב כי השאלה "איך מחברים את שַׁגֵּר אל ChatGPT" מגיעה אלינו לא מעט, ועדיף תשובה ישרה מאשר מדריך שנתקע בשלב האחרון.
למה ChatGPT לא יכול להתחבר עם מפתח API?
OpenAI מתעדת את זה במפורש. בעמוד האימות של Apps SDK נכתב ששרת MCP מאומת צריך לממש OAuth 2.1 לפי מפרט ההרשאות של MCP, ושכלים יכולים גם לפעול בלי אימות. באותו עמוד כתוב שהמערכת ChatGPT לא תומך בהרשאות מכונה מול מכונה ולא יכול להציג מפתחות API מותאמים. כלומר, אין שדה שבו מדביקים Bearer shgr_live_… ושום הגדרה לא תעקוף את זה.
מצב המפתחים (developer mode) של ChatGPT מאפשר להוסיף שרתי MCP מרוחקים שלא עברו פרסום, אבל גם הוא עובד עם אותן אפשרויות אימות: OAuth, בלי אימות, או שילוב של השניים. הזמינות של מצב המפתחים ושל פעולות כתיבה משתנה לפי סוג החשבון, ולכן כדאי לבדוק מה מופיע אצלכם בהגדרות. בכל מקרה, זה לא פותר את בעיית המפתח.
ולמה שַׁגֵּר לא פשוט פותח את השרת בלי אימות?
כי שרת MCP של שַׁגֵּר יכול לפרסם פוסטים בעמודים של לקוחות. שרת כזה בלי אימות הוא לא אופציה. המפתחות של שַׁגֵּר מחולקים להרשאות read, write או publish, כל קריאה נרשמת ביומן ביקורת, ואדם יכול לבטל מפתח בכל רגע. OAuth ישמור על כל זה ויוסיף כניסה רגילה מתוך ChatGPT. עד אז, עדיף לחכות מאשר להחליש את מודל ההרשאות.
שלוש דרכים שעובדות היום
| דרך | למי מתאים | מה צריך |
|---|---|---|
| Codex CLI | מי שעובד בטרמינל או בריפו | מפתח שַׁגֵּר במשתנה סביבה ושלוש שורות בקובץ config.toml |
| Responses API עם כלי MCP | מפתחים שבונים סוכן משלהם על מודלים של OpenAI | קוד שקורא לממשק API של OpenAI ומעביר את מפתח שַׁגֵּר |
| REST API של שַׁגֵּר מקוד | אוטומציות, CI, אינטגרציות למערכות קיימות | בקשות HTTP רגילות לפי OpenAPI |
דרך ראשונה: Codex CLI
Codex הוא הסוכן של OpenAI לעבודה בטרמינל, והוא תומך בשרתי MCP מרוחקים עם טוקן Bearer ממשתנה סביבה. זו הדרך הקרובה ביותר לחוויה של "ChatGPT שמדבר עם שַׁגֵּר": אותם מודלים, צ'אט בשפה חופשית, וגישה לכל הכלים של שַׁגֵּר. ההגדרה המלאה, כולל בדיקה ראשונה, נמצאת במדריך לחיבור שַׁגֵּר אל Codex.
דרך שנייה: Responses API עם כלי MCP מרוחק
אם אתם בונים סוכן משלכם על ממשק API של OpenAI, התיעוד של כלי MCP בממשק Responses API מתאר כלי מסוג mcp עם server_url, ושדה authorization שבו מעבירים את הטוקן. ממשק API לא שומר את הערך, ולכן שולחים אותו בכל בקשה. עבור שַׁגֵּר, הגדרת הכלי נראית בערך כך:
{
  "type": "mcp",
  "server_label": "shager",
  "server_url": "https://app.shager.ai/api/mcp",
  "authorization": "shgr_live_XXXXXXXXXXXXXXXX",
  "require_approval": "always"
}
שימו לב לשדה require_approval. לפי התיעוד, ברירת המחדל היא לבקש אישור לפני ששולחים מידע לשרת MCP, ואפשר להגדיר "never" לכל הכלים או לפטור רק כלים מסוימים. בְּשַׁגֵּר הייתי משאיר אישור על כלים שכותבים, ופוטר רק כלים שקוראים כמו list_channels, list_posts וגם get_analytics. ואם האפליקציה שלכם רצה בצד הלקוח, המפתח לא אמור להגיע לדפדפן. הוא נשאר בשרת שלכם.
דרך שלישית: REST API מקוד
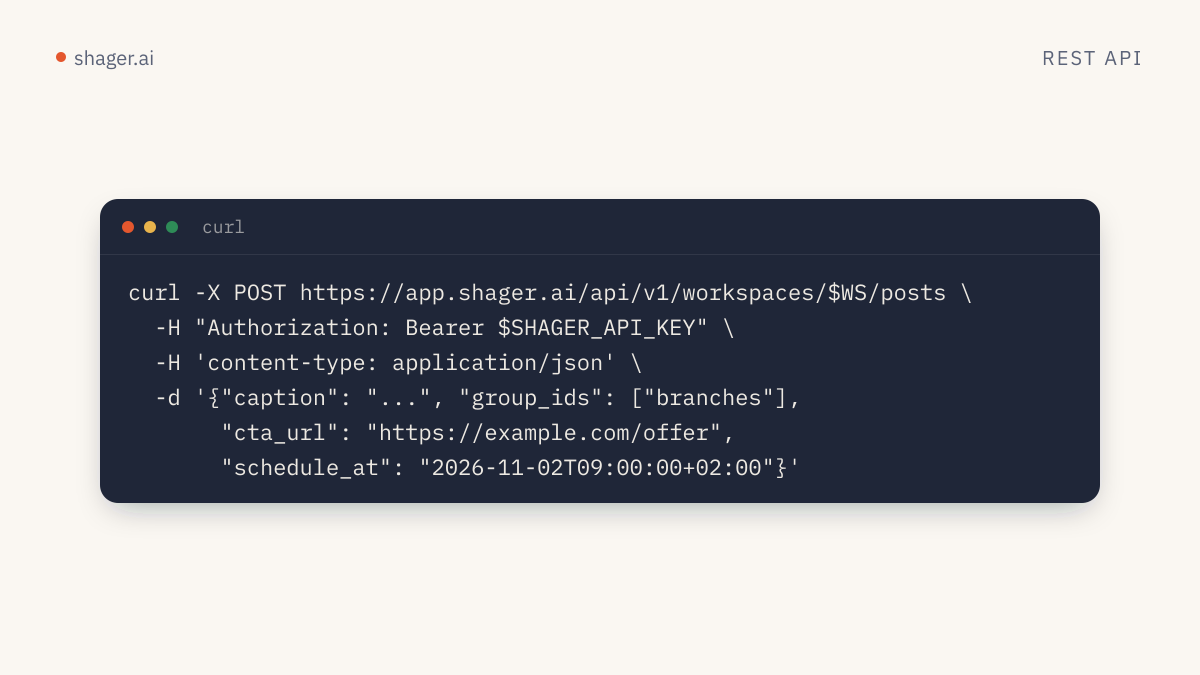
לפעמים לא צריך סוכן שבוחר כלים בעצמו. מספיק סקריפט: ChatGPT או מודל אחר כותב את הכיתובים, והקוד שלכם שולח אותם לְשַׁגֵּר. כל הפעולות של שַׁגֵּר זמינות בממשק REST תחת https://app.shager.ai/api/v1, והמפרט המלא נמצא בקובץ OpenAPI של שַׁגֵּר. דוגמה ליצירת טיוטה:
curl -s -X POST \
  "https://app.shager.ai/api/v1/workspaces/$WORKSPACE_ID/posts" \
  -H "Authorization: Bearer $SHAGER_API_KEY" \
  -H "Content-Type: application/json" \
  -d '{
    "caption": "מבצע הסתיו מתחיל ביום ראשון",
    "group_ids": ["GROUP_ID"],
    "cta_url": "https://example.com/autumn",
    "first_comment": "כל הפרטים בקישור"
  }'
התשובה חוזרת במבנה { "data": … }, ושגיאות חוזרות במבנה { "error": { "code", "message" } }. המדריך המהיר לממשק REST API של שַׁגֵּר עובר על כל הזרימה, מהקריאה whoami ועד אנליטיקס.
ומה עם עבודה ידנית בתוך ChatGPT?
אפשר כמובן להמשיך להשתמש בצ'אט ChatGPT לכתיבה ולהעתיק את התוצאה לְשַׁגֵּר. זה עובד, אבל זה בדיוק השלב שבו נאבד הערך של עבודה ברמת החשבון. כשמעתיקים טקסט אחד, כל העמודים מקבלים אותו ניסוח. כשסוכן עובד מול שַׁגֵּר ישירות, הוא ממלא per_channel עם ניסוח שונה לכל עמוד, וְשַׁגֵּר מצמיד לכל עמוד קישור מקוצר ותגיות UTM משלו. ההבדל מורגש כבר בדוח הראשון, כשרואים לחיצות לפי סניף ולא מספר אחד מאוחד. ויש גם עניין של זמן: העתקה ידנית לעשרות עמודים היא בדיוק העבודה שסוכנות רוצה להוציא מהשבוע של מנהלת התיק.
שילוב ביניים שעובד טוב
אם הצוות שלכם רגיל לכתוב בצ'אט ChatGPT ולא רוצה לוותר על זה, יש פשרה סבירה. מבקשים מהמודל ChatGPT להחזיר את הכיתובים בפורמט JSON, עם מפתח לכל חשבון וטקסט שונה לכל אחד, במבנה שתואם את השדה per_channel של שַׁגֵּר. את הקובץ הזה סקריפט קצר שולח לפעולה create_post כטיוטה. ככה הכתיבה נשארת בכלי שהצוות מכיר, הניסוח שונה לכל עמוד, ואף אחד לא מעתיק ומדביק ארבעים פעמים. החיסרון הוא שעדיין יש שלב ידני באמצע, ושהמודל לא רואה את רשימת החשבונות האמיתית. לכן כדאי לתת לו בפרומפט את שמות החשבונות והמזהים שלהם כפי שהם מופיעים בפעולה list_channels, ולא לתת לו לנחש.
מה ישתנה כש OAuth של שַׁגֵּר יעלה
כשהתחברות OAuth תהיה זמינה, ההוספה בצ'אט ChatGPT תהיה כמו כל מחבר אחר: מזינים את כתובת השרת, נכנסים לְשַׁגֵּר, מאשרים הרשאות. ההרשאות עצמן לא ישתנו. אדם עדיין יבחר אם הסוכן יכול רק להכין טיוטות או גם לפרסם, וכל פעולה עדיין תירשם ביומן. נעדכן את המאמר הזה כשזה יקרה, וגם את עמוד הסוכנים, שמרכז את כל דרכי החיבור.
עד אז, ההמלצה המעשית: אם אתם בצוות שכבר עובד עם מודלים של OpenAI, התחילו עם Codex. אם אתם בונים מוצר, לכו על ממשק Responses API או על ממשק REST API. ואם המטרה היא פשוט לעבוד עם סוכן מול שַׁגֵּר בצ'אט, Claude Code וגם Cursor תומכים בכותרות כבר היום.
שאלות נפוצות
מתי שַׁגֵּר יתמוך בצ'אט ChatGPT כמחבר?
כשהתחברות OAuth לשרת MCP של שַׁגֵּר תעלה. היא נמצאת בפיתוח, ואין לנו תאריך שאנחנו מוכנים להתחייב אליו. עד אז, שלוש הדרכים במאמר עובדות במלואן.
אפשר לעקוף את זה עם שרת ביניים בלי אימות?
טכנית אפשר לבנות שרת ביניים שמחזיק את המפתח ופתוח לכל מי שיודע את הכתובת, אבל זה אומר שכל אחד עם הכתובת יכול לפרסם בעמודים של הלקוחות שלכם. אנחנו ממליצים בחום לא לעשות את זה.
האם הגבלות הקצב שונות בין MCP לבין REST?
המגבלה היא 120 בקשות בדקה לכל מפתח. מכיוון שכלי MCP מקבילים לפעולות REST, אותה מגבלה רלוונטית לשתי הדרכים, ולכן עדיף לעבוד באצוות ולא לבצע קריאה נפרדת לכל חשבון.