איך מחברים את שַׁגֵּר אל Claude Code: פקודה אחת, מפתח אחד ובדיקה שהכול עובד
מדריך מעשי לחיבור שרת MCP של שַׁגֵּר אל Claude Code: הפקודה claude mcp add עם כותרת Authorization, בחירת scope, קובץ .mcp.json לצוות ובדיקת חיבור ראשונה ומהירה.
7 דק׳ קריאה
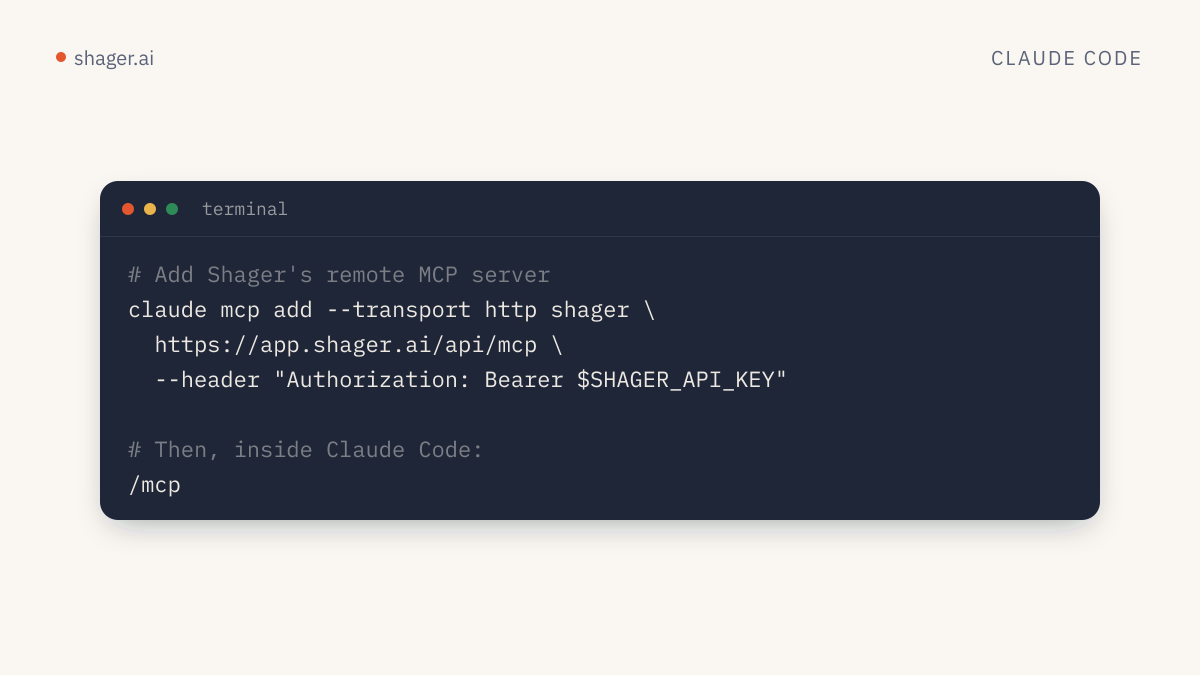
כדי לחבר את שַׁגֵּר אל Claude Code מריצים פקודה אחת בטרמינל: claude mcp add עם תעבורת HTTP, הכתובת https://app.shager.ai/api/mcp וכותרת Authorization שמכילה מפתח API של שַׁגֵּר. אחרי זה פותחים את Claude Code, מקלידים /mcp כדי לוודא שהשרת מחובר, ומבקשים מהסוכן להריץ את הכלי whoami. כל התהליך לוקח פחות מחמש דקות, ובסופו לסוכן יש גישה לכל הכלים של שַׁגֵּר: סביבות עבודה, חשבונות, מדיה, פוסטים ואנליטיקס.
המדריך הזה מיועד למי שכבר עובד עם Claude Code ורוצה שהסוכן יוכל להכין ולהפיץ תוכן לעשרות עמודים וערוצים בלי לעבור בממשק ידנית. אם אתם עוד לא בטוחים מה סוכן אמור לעשות בתוך מערכת הפצה, כדאי להתחיל מעמוד הסוכנים של שַׁגֵּר ולחזור לכאן.
מה צריך לפני שמתחילים?
שלושה דברים, וזהו:
- Claude Code מותקן ומחובר לחשבון שלכם.
- מפתח API של שַׁגֵּר שמתחיל בתחילית
shgr_live_. - סביבת עבודה אחת לפחות בְּשַׁגֵּר, עדיף עם חשבון מחובר אחד כדי שתוכלו לבדוק משהו אמיתי.
את המפתח אפשר להשיג בשתי דרכים. הדרך הרגילה היא שאדם בצוות נכנס לכתובת https://app.shager.ai/dashboard/agents, יוצר מפתח ובוחר לו הרשאות. הדרך השנייה היא שהסוכן עצמו נרשם דרך נקודת הקצה (endpoint) של ההרשמה העצמית ומקבל sandbox שאדם מאשר אחר כך. את המסלול השני פירטנו במדריך על הרשמה עצמית של סוכן ואישור בעלות.
איזה הרשאות לתת למפתח?
למפתחות של שַׁגֵּר יש שלוש הרשאות: read, write וגם publish. בשבוע הראשון אני ממליץ על read וגם write בלבד. כך הסוכן יכול לקרוא חשבונות, להעלות מדיה וליצור טיוטות, אבל לא לתזמן ולא לפרסם. אחרי שראיתם כמה טיוטות טובות ואתם סומכים על התהליך, יוצרים מפתח חדש עם publish ומחליפים. זה עדיף בהרבה על להתחיל עם הכול פתוח ולגלות טעות אחרי שפוסט כבר עלה לארבעים עמודים.
הפקודה עצמה
התיעוד הרשמי של Anthropic מתאר את התחביר להוספת שרת מרוחק עם טוקן בעמוד MCP של Claude Code: קודם הדגל --transport http, אחריו שם השרת, אחריו הכתובת, ובסוף הכותרת. עבור שַׁגֵּר זה נראה כך:
claude mcp add --transport http shager https://app.shager.ai/api/mcp \
  --header "Authorization: Bearer shgr_live_XXXXXXXXXXXXXXXX"
כמה הערות מהשטח:
השם shager הוא השם שהסוכן יראה. הכלים יופיעו אצלו בשמות כמו mcp__shager__create_post, ושם קצר וברור עוזר כשמגדירים הרשאות בהמשך.
הפקודה לא בודקת את המפתח בזמן ההוספה. התיעוד אומר במפורש שטוקן שגוי ייכשל רק בזמן ההתחברות, כך שאם טעיתם בהעתקה תגלו את זה בפקודה /mcp ולא כאן.
אם תכתבו בפקודה $SHAGER_API_KEY במקום המפתח עצמו, מעטפת הפקודות (shell) תחליף אותו בערך האמיתי עוד לפני שהכלי Claude Code רואה אותו, והמפתח יישמר כטקסט גלוי בקובץ ההגדרות. זה בסדר על מחשב אישי, פחות בסדר על מכונה משותפת.
איפה החיבור נשמר: local, project או user
הפקודה מקבלת דגל --scope, ולכל אחת מהאפשרויות יש משמעות מעשית לסוכנות:
| Scope | איפה זמין | משותף עם הצוות | איפה נשמר |
|---|---|---|---|
| local (ברירת מחדל) | רק בפרויקט הנוכחי | לא | ~/.claude.json |
| project | רק בפרויקט הנוכחי | כן, דרך git | .mcp.json בשורש הפרויקט |
| user | בכל הפרויקטים שלכם | לא | ~/.claude.json |
אם אתם עובדים לבד וְשַׁגֵּר הוא כלי שאתם רוצים בכל מקום, --scope user הוא הבחירה הנוחה. אם יש לכם ריפו של "מערכת תוכן" שכל הצוות עובד ממנו, עדיף project, אבל אז אסור שהמפתח יישב בקובץ.
קובץ .mcp.json לצוות, בלי מפתח בתוכו
Claude Code תומך בהרחבת משתני סביבה בתוך .mcp.json, כולל בשדות url וגם headers. התחביר מתועד באותו עמוד MCP ונראה כך:
{
  "mcpServers": {
    "shager": {
      "type": "http",
      "url": "https://app.shager.ai/api/mcp",
      "headers": {
        "Authorization": "Bearer ${SHAGER_API_KEY}"
      }
    }
  }
}
כל אחד בצוות מגדיר אצלו את SHAGER_API_KEY עם המפתח האישי שלו, והקובץ עצמו נכנס למאגר git בלי סודות. יש לזה יתרון נוסף: ביומן הביקורת של שַׁגֵּר תראו איזה מפתח ביצע כל קריאה, כלומר מי בצוות עמד מאחורי כל פעולה של הסוכן. אם המשתנה לא מוגדר, Claude Code יציג אזהרה בפקודה /mcp והחיבור ייכשל, וזה בדיוק מה שאתם רוצים.
בפעם הראשונה שהכלי Claude Code פוגש שרת מהקובץ .mcp.json בסשן אינטראקטיבי, הוא מבקש אישור לפני השימוש בו. זה התנהגות מכוונת, לא תקלה.
בדיקה ראשונה: חמש דקות שחוסכות שעה
אחרי ההוספה, פותחים claude בתיקייה הרלוונטית ומקלידים /mcp. השרת shager צריך להופיע במצב connected. אם הוא מופיע במצב failed, פרטי השגיאה יכללו את קוד תגובת HTTP. קוד 401 כמעט תמיד אומר שהמפתח הועתק חלקית או שחסרה המילה Bearer לפניו.
עכשיו בקשה ראשונה בשפה טבעית:
תריץ whoami ו list_workspaces בשגר ותגיד לי לאיזה ארגון אתה מחובר,
אילו הרשאות יש למפתח, ואילו סביבות עבודה קיימות.
אם התשובה כוללת את שם הארגון ואת רשימת הסביבות, החיבור עובד. הצעד הבא הוא list_channels על סביבה אחת, כדי לראות את העמודים והערוצים המחוברים עם המזהים שלהם.
טיוטה אחת לפני הכול
לפני שנותנים לסוכן לרוץ על עשרות חשבונות, כדאי לבקש ממנו פוסט טיוטה אחד:
בסביבת העבודה "לקוח בדיקה", צור טיוטה עם create_post לשני החשבונות
הראשונים ברשימה. כיתוב שונה לכל חשבון דרך per_channel, cta_url לדף
הנחיתה, ו first_comment שמזמין ללחוץ. אל תתזמן.
נכנסים לְשַׁגֵּר ומסתכלים על הטיוטה בעיניים. בודקים שכל חשבון קיבל ניסוח משלו, שהקישור נכון, ושהתגובה הראשונה הגיונית. הבעיה הנפוצה בטיוטות ראשונות של סוכן היא בדרך כלל לא טכנית אלא טון: עברית תקינה, אבל רשמית מדי לעמוד של סניף שכונתי. את זה מתקנים בהנחיות, ולכן השלב הבא הגיוני הוא לבנות skill ייעודי לְשַׁגֵּר שמחזיק את כללי הטון, הפורמט והבטיחות במקום אחד.
תקלות נפוצות ואיך לזהות אותן מהר
| סימפטום | סיבה סבירה | מה עושים |
|---|---|---|
| השרת failed עם 401 | מפתח חסר, שגוי או בוטל | יוצרים מפתח חדש ובודקים שיש Bearer עם רווח |
| השרת מחובר אבל create_post נכשל על הרשאה | למפתח אין write |
מוסיפים הרשאה או יוצרים מפתח חדש |
| schedule_post נכשל | למפתח אין publish, או שסביבת sandbox עדיין לא אושרה |
אדם מאשר את סביבת sandbox או מעדכן הרשאות |
| שגיאות בקצב גבוה | יותר מ 120 קריאות בדקה למפתח | לבקש מהסוכן לעבוד באצוות ולא חשבון אחרי חשבון |
כל השגיאות של שַׁגֵּר חוזרות במבנה { "error": { "code", "message" } }, כך שהסוכן מקבל הסבר קריא ולא רק קוד. כשפוסט נדחה כי הרשת הייתה דוחה אותו, למשל וידאו באורך שלא מתאים לפורמט Short, ההודעה אומרת מה בדיוק לא עבר.
מה הסוכן יכול לעשות מכאן
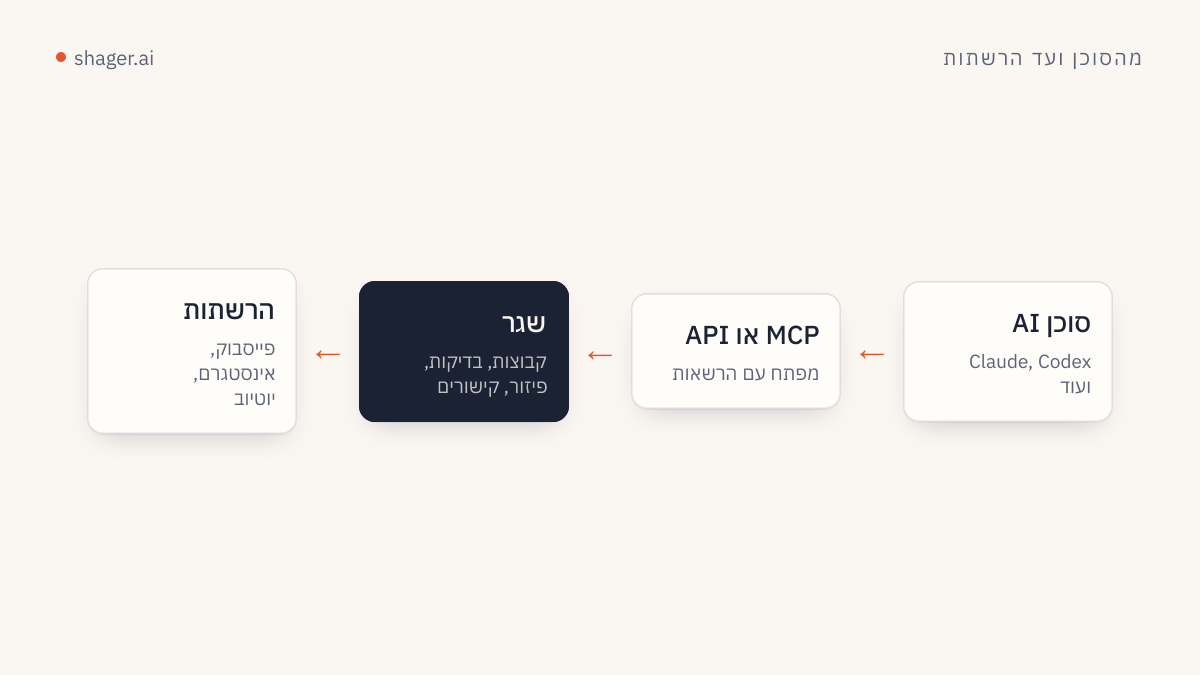
אחרי החיבור, Claude Code רואה את אותן פעולות שקיימות בממשק REST API: ניהול סביבות עבודה וקבוצות חשבונות, העלאת מדיה מכתובת URL, יצירת פוסטים כטיוטה או מתוזמנים, שליחה לאישור לקוח, ומשיכת לחיצות לפי חשבון ולפי פוסט עם get_analytics. ההבדל מכלי פרסום רגיל הוא שהסוכן עובד ברמת החשבון: כיתוב שונה לכל עמוד, קישור מקוצר ופרמטרי UTM נפרדים לכל עמוד, ופיזור זמני השליחה בין חשבונות כברירת מחדל של 30 עד 90 שניות.
אם חלק מהצוות שלכם עובד בעורך Cursor ולא בטרמינל, ההגדרה שם כמעט זהה ומופיעה במדריך לחיבור שַׁגֵּר אל Cursor. הגישה לממשק API ולשרת MCP כלולה בכל המסלולים, כולל החינמי, כפי שמופיע בעמוד המחירים.
הצעד הבא אחרי חיבור עובד הוא לא עוד פיצ'ר, אלא שגרה: להגדיר לסוכן מה הוא עושה כל שבוע, באיזה סדר, ואיפה הוא עוצר ומחכה לאדם. התחילו מטיוטה אחת, תקנו את ההנחיות, ורק אז הרחיבו לקבוצת חשבונות שלמה.
שאלות נפוצות
האם Claude Code תומך באימות OAuth מול שַׁגֵּר?
לא כרגע, כי שַׁגֵּר עדיין לא מציע התחברות OAuth לשרת MCP. האימות היום הוא מפתח API בכותרת Authorization, וזה עובד היטב בכלי Claude Code כי הוא תומך בכותרות מותאמות. OAuth נמצא בפיתוח.
מה ההבדל בין scope מסוג user לבין project?
user שומר את החיבור אצלכם בלבד וזמין בכל פרויקט על המחשב. project כותב קובץ .mcp.json לשורש הריפו כדי שכל הצוות יקבל את אותו חיבור. בשני המקרים עדיף שהמפתח עצמו יגיע ממשתנה סביבה.
איך מבטלים גישה של סוכן אם משהו השתבש?
נכנסים לכתובת https://app.shager.ai/dashboard/agents ומבטלים את המפתח. מהרגע הזה כל קריאה של הסוכן תיכשל, וביומן הביקורת אפשר לראות בדיוק אילו פעולות הוא ביצע עד אז.